publicado em 25 de setembro de 2026
por Barbara Medeiros
Digitalizar um processo público envolve muito mais do que substituir papel por arquivos eletrônicos ou incluir uma assinatura no final de um documento.
Para que um serviço digital seja confiável, é necessário construir uma cadeia capaz de responder a perguntas fundamentais: quem realizou determinada ação? Como essa pessoa foi autenticada? O documento permaneceu íntegro? Quando a operação aconteceu? Quais evidências foram produzidas? Essas evidências poderão ser verificadas daqui a alguns anos?
É nesse contexto que ganha importância o conceito de jornada de confiança digital.
Em vez de concentrar a segurança apenas no momento da assinatura, essa abordagem considera todo o ciclo de vida de uma transação eletrônica, desde a identificação do usuário até a preservação e a verificação posterior das evidências.
No setor público, essa visão é especialmente relevante. Serviços digitais podem envolver cidadãos, servidores, empresas e diferentes órgãos, além de documentos que precisam permanecer verificáveis por períodos prolongados.
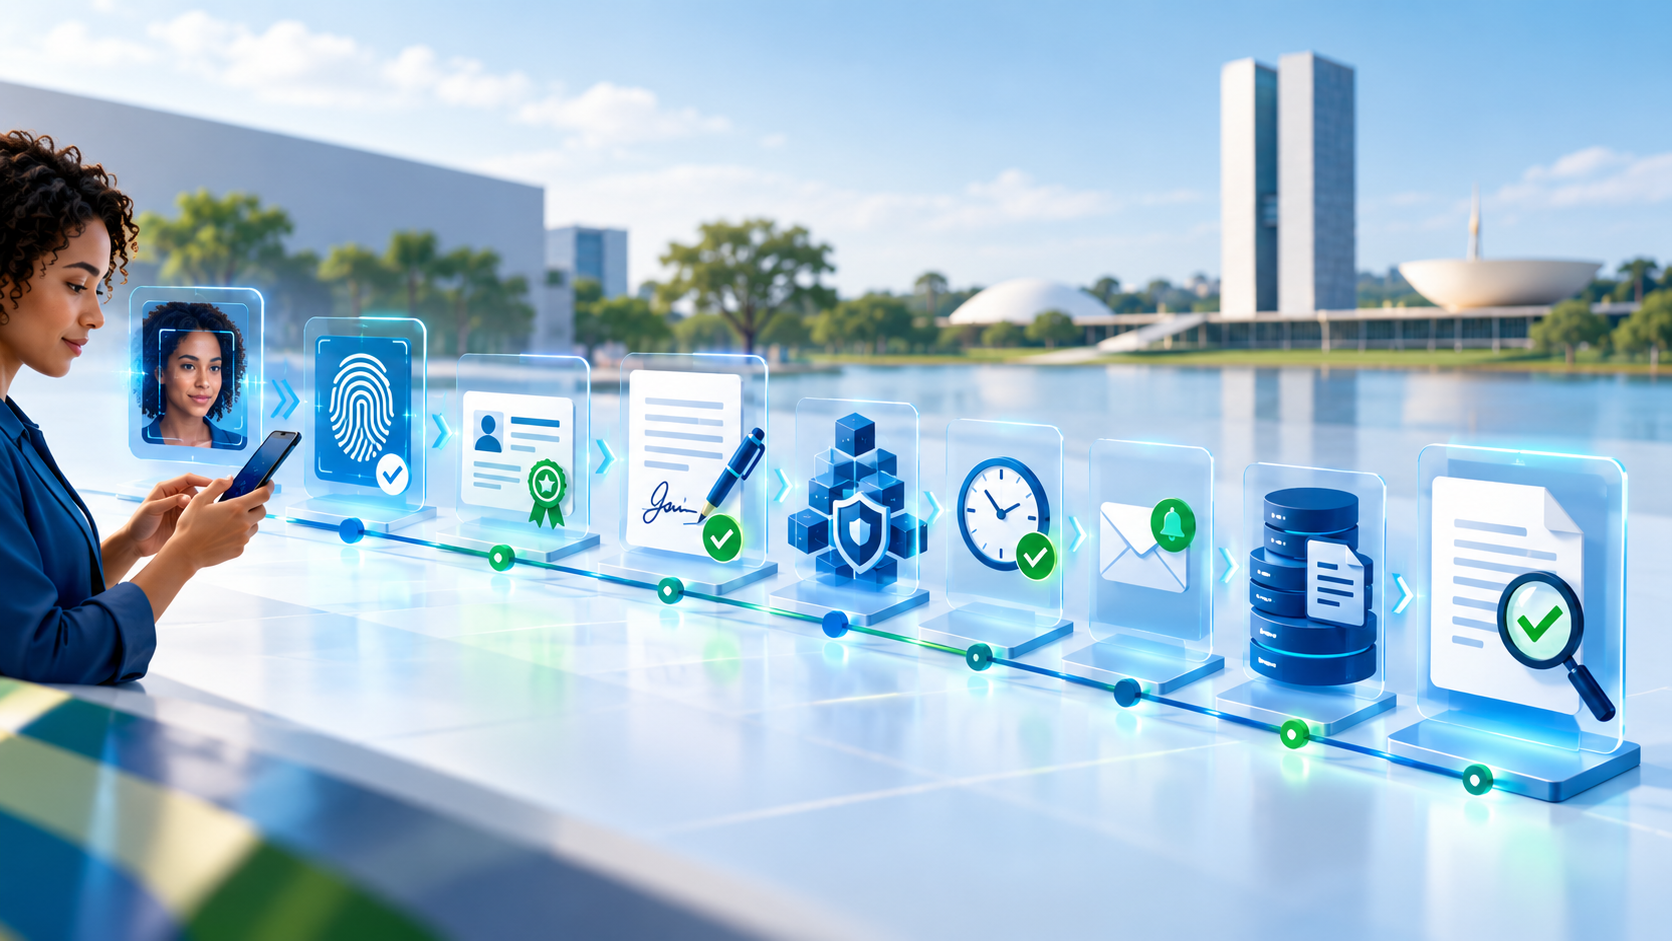
Uma jornada robusta pode ser compreendida pela seguinte sequência:
identificação → autenticação → emissão de credencial ou certificado → assinatura → evidências → carimbo do tempo → notificação → preservação → verificação
Cada etapa adiciona uma camada de confiança. E a segurança do processo depende da forma como essas camadas se conectam.
A jornada de confiança digital no setor público é o conjunto de mecanismos técnicos, operacionais e jurídicos utilizados para estabelecer e preservar confiança durante uma interação eletrônica.
Na prática, ela permite demonstrar aspectos como:
Essa perspectiva amplia a discussão sobre transformação digital no governo.
Uma assinatura eletrônica pode ser uma etapa decisiva do processo, mas sua confiabilidade também depende do que aconteceu antes e do que será mantido depois.
Um documento corretamente assinado, por exemplo, pode perder parte de sua capacidade probatória se as evidências necessárias para verificá-lo no futuro não forem adequadamente preservadas.
Por isso, confiança digital deve ser tratada como uma arquitetura de ponta a ponta.
A assinatura eletrônica atende a necessidades importantes relacionadas à autoria, integridade e manifestação do signatário. No Brasil, a Lei nº 14.063/2020 estabelece regras para o uso de assinaturas eletrônicas em interações com entes públicos e classifica as assinaturas em simples, avançada e qualificada.
Mas um processo administrativo normalmente possui uma quantidade muito maior de eventos.
Considere um procedimento digital no qual um cidadão solicita determinado serviço público.
Antes de assinar qualquer documento, ele pode precisar:
Depois da assinatura, o processo continua.
O sistema pode registrar o protocolo, produzir evidências técnicas, enviar uma notificação, encaminhar documentos para análise, coletar outras assinaturas e preservar todo esse conjunto durante o período necessário.
A confiança, portanto, precisa acompanhar a transação inteira.
O primeiro elemento é estabelecer a identidade de quem participa da interação.
Identificação responde a uma pergunta básica:
quem é essa pessoa ou organização?
Dependendo do serviço público e do risco envolvido, diferentes informações e mecanismos podem ser utilizados para estabelecer essa identidade.
Quanto maior a criticidade do procedimento, maior tende a ser a necessidade de segurança na identificação.
Um pedido de informação e uma operação com consequências patrimoniais relevantes, por exemplo, não necessariamente exigem o mesmo nível de confiança.
Por isso, a arquitetura deve começar pela análise de risco do serviço.
Identificar e autenticar são conceitos relacionados, mas diferentes.
A identificação determina uma identidade. A autenticação busca verificar se quem está acessando o serviço possui legitimidade para utilizar aquela identidade.
Esse processo pode utilizar diferentes fatores, como:
No setor público, a escolha do método precisa considerar proporcionalidade, risco, experiência do cidadão, acessibilidade e requisitos regulatórios.
Criar barreiras excessivas pode prejudicar a adoção do serviço. Adotar mecanismos insuficientes pode aumentar riscos de fraude e contestação.
A arquitetura de confiança precisa equilibrar esses fatores.
Em determinadas jornadas, depois da identidade ser estabelecida, é necessário vinculá-la a uma credencial capaz de ser utilizada nas etapas seguintes.
Um dos exemplos mais relevantes é o certificado digital.
Na ICP-Brasil, certificados digitais permitem estabelecer vínculos entre identidades e chaves criptográficas utilizadas em operações como assinaturas digitais.
Essa infraestrutura cria uma cadeia de confiança formada por autoridades e procedimentos técnicos que possibilitam verificar posteriormente a autenticidade da credencial utilizada.
Para órgãos públicos, esse componente é particularmente importante quando o processo exige assinatura eletrônica qualificada ou outros mecanismos baseados em certificados digitais.
Com a identidade estabelecida e o mecanismo adequado disponível, chega o momento da assinatura.
A Lei nº 14.063/2020 estabelece três categorias de assinatura eletrônica no Brasil:
Assinatura eletrônica simples: permite identificar o signatário e associa dados eletrônicos a outros dados em formato eletrônico.
Assinatura eletrônica avançada: utiliza mecanismos que permitem associar a assinatura ao signatário de maneira unívoca, utilizar dados sob controle do signatário e detectar modificações posteriores.
Assinatura eletrônica qualificada: utiliza certificado digital emitido no âmbito da ICP-Brasil.
A escolha não deve ser feita apenas com base em conveniência tecnológica. O tipo de assinatura precisa ser compatível com a legislação aplicável, o ato praticado e o nível de risco da operação.
Uma boa arquitetura de confiança utiliza o mecanismo adequado para cada contexto.
Depois de uma operação eletrônica, surge outra questão importante:
como demonstrar posteriormente o que ocorreu?
É nesse ponto que entram as evidências digitais.
Dependendo da arquitetura, podem ser registrados elementos relacionados à autenticação, assinatura, integridade dos arquivos, eventos da transação e demais informações necessárias para reconstruir o processo.
Uma evidência de qualidade precisa permitir que uma verificação futura seja tecnicamente consistente.
O objetivo não deve ser simplesmente acumular logs.
O sistema precisa preservar evidências relevantes, contextualizadas e protegidas contra alterações indevidas.
Essa capacidade ganha ainda mais importância quando um processo é auditado, contestado ou precisa ser consultado anos depois.
Saber quem realizou determinada ação é importante. Em diversos processos, também é necessário demonstrar quando ela aconteceu.
O carimbo do tempo adiciona uma referência temporal confiável a uma informação digital.
Segundo o Instituto Nacional de Tecnologia da Informação, o carimbo do tempo comprova que determinada informação digital existia em uma data e hora específicas e é emitido por uma Autoridade de Carimbo do Tempo.
Em uma assinatura digital, essa camada permite produzir evidência temporal independente sobre a existência daquela assinatura.
Isso pode ser relevante para contratos, processos administrativos, documentos fiscais, prontuários, registros e inúmeras outras operações nas quais a cronologia possui valor jurídico ou probatório.
Muitos processos públicos dependem de comunicação.
O cidadão pode precisar ser informado sobre:
Por isso, a notificação também deve ser pensada dentro da jornada de confiança.
Quando relevante para o processo, não basta apenas disparar uma mensagem. A arquitetura deve considerar quais evidências precisam existir sobre geração, envio, disponibilização ou recebimento da comunicação, conforme as regras aplicáveis ao procedimento.
Isso reduz zonas de incerteza e facilita a reconstrução do histórico de uma transação.
Um dos maiores desafios da transformação digital aparece depois que o processo aparentemente terminou.
Documentos públicos podem precisar permanecer disponíveis e verificáveis durante muitos anos.
Nesse intervalo, certificados podem expirar, tecnologias podem mudar, algoritmos criptográficos podem ser substituídos e sistemas podem ser descontinuados.
Preservar apenas o arquivo final pode não ser suficiente.
Uma estratégia de preservação deve considerar o documento e as evidências necessárias para comprovar sua integridade, autenticidade e contexto ao longo do tempo.
Na própria ICP-Brasil existem políticas de assinatura voltadas a cenários nos quais é necessário realizar verificações posteriores. Isso mostra por que a longevidade das evidências precisa fazer parte da arquitetura desde o início.
Preservação digital, portanto, não deve entrar no projeto quando chega o momento de arquivar documentos. Ela precisa ser requisito de desenho do processo.
Uma jornada de confiança digital só cumpre plenamente sua função quando aquilo que foi produzido pode ser verificado.
A verificação permite analisar aspectos técnicos da assinatura e das evidências associadas.
No Brasil, o Instituto Nacional de Tecnologia da Informação mantém o VALIDAR, serviço que verifica a conformidade de assinaturas eletrônicas qualificadas e avançadas existentes em arquivos assinados.
O serviço pode verificar aspectos relacionados à integridade e à autoria de documentos assinados com certificados ICP-Brasil ou outras infraestruturas oficialmente reconhecidas no país, incluindo assinaturas avançadas produzidas no âmbito da plataforma gov.br.
É importante observar que validar uma assinatura não significa confirmar a veracidade de todas as informações presentes no conteúdo do documento.
Essa distinção é essencial.
A verificação técnica permite responder perguntas relacionadas à assinatura e à integridade do objeto eletrônico. A análise do conteúdo, da legitimidade do ato e das regras administrativas pode depender de outros elementos.
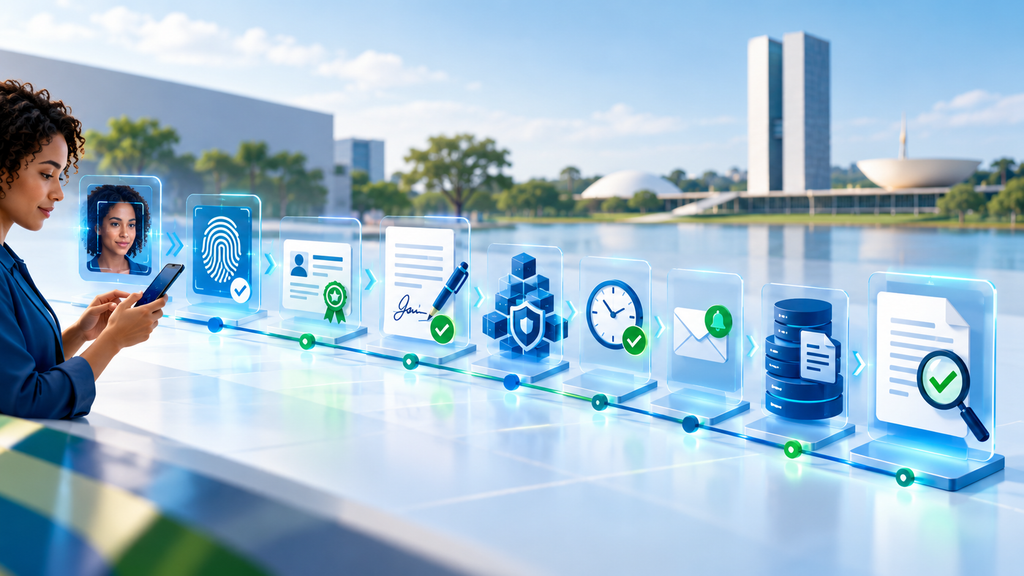
O principal valor dessa abordagem aparece quando as etapas deixam de funcionar como componentes isolados.
Imagine um cidadão solicitando uma autorização pública totalmente online.
A jornada pode funcionar desta maneira:
1. Identificação: o sistema estabelece a identidade do cidadão.
2. Autenticação: o usuário comprova que possui legitimidade para acessar aquela identidade.
3. Credencial: uma credencial ou certificado compatível com o processo estabelece o vínculo necessário para as operações seguintes.
4. Assinatura: o cidadão manifesta sua concordância ou formaliza o requerimento.
5. Evidências: o sistema registra elementos relevantes da transação.
6. Carimbo do tempo: uma referência temporal confiável é associada ao evento quando necessário.
7. Notificação: o cidadão recebe a comunicação relacionada ao protocolo ou às próximas etapas.
8. Preservação: documentos e evidências são mantidos segundo os requisitos do processo.
9. Verificação: futuramente, os elementos podem ser analisados para verificar sua integridade, autoria e conformidade técnica.
O resultado é uma cadeia na qual cada etapa reforça a próxima.
Segurança e experiência do usuário não precisam seguir caminhos opostos.
Quando uma jornada de confiança é bem projetada, o cidadão pode perceber menos complexidade, não mais.
Isso acontece porque diferentes componentes de segurança podem ser integrados ao fluxo do serviço.
Em vez de solicitar repetidamente comprovações e procedimentos manuais, uma arquitetura integrada pode reutilizar mecanismos confiáveis de identidade, autenticação, credenciais e evidências.
Para o órgão público, os benefícios potenciais incluem maior rastreabilidade, padronização dos processos, redução de atividades manuais e capacidade de auditoria.
Para o cidadão, a consequência pode ser um serviço mais simples, rápido e previsível.
Nem todo serviço público precisa utilizar todos os mecanismos disponíveis com a mesma intensidade.
Esse é um ponto importante para evitar arquiteturas desnecessariamente complexas.
O desenho pode considerar fatores como:
A partir dessa análise, torna-se possível definir quais mecanismos de identificação, autenticação, assinatura, temporalidade, evidência e preservação são adequados.
O princípio é proporcionalidade.
Quanto maior o risco e a necessidade de comprovação futura, mais robusta tende a precisar ser a cadeia de confiança.
Uma das decisões mais importantes para órgãos públicos é não tratar confiança digital como uma funcionalidade adicionada no final do desenvolvimento.
Ela precisa fazer parte da arquitetura do serviço.
Antes de implementar um processo, vale responder a algumas perguntas:
Quem participa da transação?
Defina claramente cidadãos, servidores, empresas, representantes e sistemas envolvidos.
Qual nível de confiança é necessário para identificar cada participante?
O mecanismo precisa ser proporcional ao risco.
Como essas pessoas serão autenticadas?
Considere segurança, acessibilidade e experiência.
Existe necessidade de certificado ou outra credencial digital?
Avalie requisitos técnicos e jurídicos.
Qual modalidade de assinatura é adequada?
A resposta depende do ato e das normas aplicáveis.
Quais evidências precisam ser produzidas?
Pense em uma eventual auditoria ou contestação futura.
É necessário comprovar quando determinado evento aconteceu?
Quando a referência temporal for relevante, o carimbo do tempo pode integrar a arquitetura.
Quais comunicações precisam ser comprovadas?
Mapeie notificações e respectivos eventos.
Por quanto tempo os documentos precisam permanecer verificáveis?
Esse prazo influencia diretamente a estratégia de preservação.
Como terceiros poderão verificar o resultado?
Um processo confiável também precisa ser verificável.
Essa análise transforma confiança digital em requisito estrutural do serviço público.
A evolução dos serviços públicos digitais amplia o papel da tecnologia.
Em processos baseados em papel, diversos elementos de confiança dependiam da presença física, conferência visual de documentos, assinaturas manuscritas, protocolos e arquivos.
No ambiente digital, esses mecanismos precisam ser substituídos por controles capazes de produzir confiança de forma eletrônica.
É por isso que identidade, autenticação, certificados, assinaturas, evidências, carimbos do tempo, notificações, preservação e verificação devem ser pensados como partes da mesma arquitetura.
Quanto mais serviços públicos passam a nascer e permanecer integralmente digitais, maior é a importância de construir essa infraestrutura desde a primeira interação do cidadão até a última verificação do documento.
É o conjunto de mecanismos técnicos, jurídicos e operacionais utilizados para tornar interações eletrônicas identificáveis, autênticas, íntegras, rastreáveis e verificáveis.
Não. A assinatura eletrônica é um componente da jornada. Confiança digital também envolve identificação, autenticação, credenciais, evidências, temporalidade, notificações, preservação e verificação.
Uma arquitetura completa pode incluir identificação, autenticação, emissão de credencial ou certificado, assinatura, geração de evidências, carimbo do tempo, notificação, preservação e verificação.
A identificação estabelece quem é o usuário. A autenticação verifica se quem está acessando o serviço possui legitimidade para utilizar aquela identidade.
O carimbo do tempo produz uma referência temporal confiável capaz de comprovar que determinada informação digital existia em uma data e hora específicas.
Não necessariamente. A tecnologia e o nível de confiança devem ser definidos de acordo com os requisitos legais e o risco do processo.
Porque documentos podem precisar ser verificados anos depois de sua criação. A preservação adequada ajuda a manter disponíveis os elementos necessários para comprovar integridade, autoria, contexto e outros aspectos relevantes.
No Brasil, assinaturas qualificadas ICP-Brasil e determinadas assinaturas avançadas podem ser verificadas por serviços como o VALIDAR, mantido pelo ITI.
É necessário avaliar identidade, risco, autenticação, modalidade de assinatura, evidências, referência temporal, notificações, prazo de preservação e mecanismos de verificação.