publicado em 30 de setembro de 2026
por Barbara Medeiros
Os agentes de IA no governo estão levando a inteligência artificial para uma nova etapa. Em vez de apenas responder perguntas, resumir documentos ou apoiar servidores, esses sistemas começam a executar ações dentro de processos públicos.
Um agente pode consultar bases de dados, analisar documentos, gerar registros, encaminhar solicitações, acionar outros sistemas e preparar comunicações ao cidadão. Dependendo da arquitetura adotada, várias dessas tarefas podem acontecer com diferentes níveis de autonomia.
Essa evolução cria uma questão importante para a administração pública.
Quando um servidor executa uma ação, sua identidade pode ser registrada. Mas, quando a execução é realizada por um agente de inteligência artificial, como comprovar quem autorizou aquela operação, quais informações foram utilizadas, quando cada evento aconteceu e se o resultado permaneceu íntegro?
A discussão sobre agentes de IA no governo precisa, portanto, ir além da qualidade dos modelos.
A confiança em processos públicos automatizados depende também da capacidade de construir uma cadeia verificável de identidade, autoria, autorização, integridade, temporalidade e rastreabilidade.
A IA pode executar parte do processo. A infraestrutura de confiança precisa permitir provar como essa execução aconteceu.
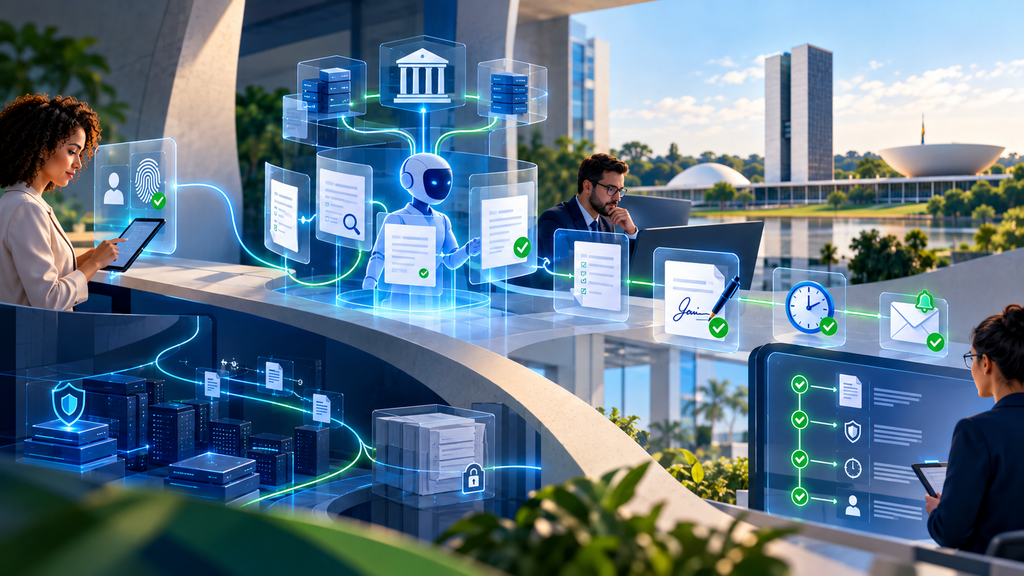
Durante os primeiros anos de adoção da inteligência artificial generativa, grande parte das aplicações estava concentrada em tarefas de apoio.
Um servidor poderia utilizar IA para resumir um documento extenso, organizar informações ou ajudar na elaboração de um texto.
Nesse cenário, a tecnologia funcionava essencialmente como assistente.
Uma segunda etapa colocou a IA na posição de copiloto. O sistema passou a analisar informações e sugerir classificações, encaminhamentos ou decisões, enquanto a execução continuava sob controle de uma pessoa.
Os agentes de IA no governo ampliam esse cenário.
Em vez de apenas produzir uma resposta, o agente pode receber um objetivo e executar uma sequência de tarefas dentro dos limites estabelecidos pelo sistema.
Imagine, por exemplo, um agente capaz de:
Nesse cenário, simplesmente armazenar o documento final não necessariamente explica tudo o que aconteceu.
Para auditar o processo, pode ser necessário reconstruir a cadeia de eventos que levou àquele resultado.
A pergunta deixa de ser apenas “a resposta da IA está correta?”.
Também passa a ser necessário perguntar: quem autorizou essa ação e quais evidências permitem reconstruir sua execução?
O fato de uma tarefa ter sido executada automaticamente não significa que a responsabilidade institucional desapareça.
Os agentes de IA no governo operam dentro de uma estrutura formada por pessoas, sistemas, políticas, permissões e regras administrativas.
Dependendo do processo, essa estrutura pode envolver:
Por isso, é importante diferenciar execução técnica de responsabilidade institucional.
Um agente pode executar uma tarefa automaticamente. Ainda assim, precisa existir um contexto capaz de demonstrar por que aquela execução estava autorizada.
A arquitetura deve permitir relacionar cada ação relevante ao órgão, sistema, política, identidade ou autorização correspondente.
Esse princípio está alinhado à própria discussão sobre adoção responsável de inteligência artificial no setor público. Iniciativas do Governo Federal sobre governança de IA abordam aspectos como definição de responsabilidades, registro de aprovações, conformidade, auditabilidade e supervisão humana.
Com a evolução dos agentes de IA no governo, esses princípios precisam chegar também à arquitetura técnica dos sistemas.
Quando uma pessoa assina um documento, existe uma relação relativamente direta entre identidade e manifestação.
Com agentes de IA, essa relação pode possuir mais camadas.
Por isso, é útil separar duas perguntas.
Quem executou tecnicamente a ação?
Quem autorizou institucionalmente que aquela ação fosse realizada?
As respostas podem ser diferentes.
Imagine que um servidor inicia um processo e um agente realiza automaticamente quatro operações em seguida. O servidor não executou tecnicamente cada uma delas, mas sua identidade pode fazer parte do contexto que autorizou o fluxo.
Em outro cenário, a execução pode ser iniciada automaticamente por um sistema, com base em regras previamente estabelecidas pela instituição.
Uma trilha de confiança para agentes de IA no governo pode precisar registrar informações como:
A identidade digital passa a ser uma peça importante dessa arquitetura.
Ela ajuda a conectar uma ação automatizada ao contexto humano, sistêmico e institucional no qual ocorreu.
Imagine que um agente analisou uma solicitação e produziu uma recomendação.
Seis meses depois, o processo é auditado.
Como comprovar que o documento apresentado naquele momento corresponde exatamente ao conteúdo que existia quando o agente concluiu sua análise?
Esse é um problema de integridade.
Quando agentes de IA no governo geram documentos, relatórios, registros ou evidências relevantes, pode ser necessário adotar mecanismos capazes de detectar alterações posteriores.
Um desses mecanismos é o hash criptográfico.
O hash funciona como uma representação matemática associada ao conteúdo de determinado arquivo. Uma alteração no conteúdo modifica o resultado desse cálculo, permitindo detectar que o objeto analisado não corresponde mais à versão original.
Dependendo dos requisitos do processo, outras tecnologias podem complementar essa proteção:
Isso não significa que todo arquivo produzido por IA precise ser assinado digitalmente.
A necessidade depende do ato, do risco, da legislação aplicável e das regras estabelecidas pela instituição.
O ponto central é outro: se determinado registro é necessário para comprovar posteriormente o que aconteceu, sua integridade precisa ser preservada.
Em processos administrativos, a sequência dos acontecimentos pode ser tão importante quanto o próprio conteúdo.
Considere uma jornada com agentes de IA no governo:
09h02: solicitação recebida.
09h03: agente consulta uma base autorizada.
09h04: agente gera uma recomendação.
09h05: servidor responsável revisa o resultado.
09h06: decisão é formalizada.
09h07: cidadão é comunicado.
A ordem desses eventos ajuda a reconstruir o processo.
Em determinados contextos, também pode ser necessário demonstrar de maneira confiável quando uma informação, documento ou evidência já existia.
É nesse ponto que recursos de temporalidade, como o Carimbo do Tempo ICP-Brasil, podem fazer parte da arquitetura.
O carimbo do tempo permite associar uma referência temporal confiável a determinada informação digital.
Aplicado estrategicamente, ele adiciona outra camada de evidência aos processos que utilizam agentes.
Não basta preservar o que aconteceu. Em determinados casos, também é importante comprovar quando aconteceu.
Um sistema tradicional pode registrar uma mensagem como:
“Ação concluída.”
Para processos com agentes, esse nível de informação pode ser insuficiente.
A rastreabilidade de agentes de IA no governo precisa permitir compreender os eventos relevantes que produziram determinado resultado.
Dependendo do caso, a trilha pode registrar:
É importante identificar o ambiente no qual a ação aconteceu.
Diferentes agentes podem possuir objetivos, permissões e capacidades diferentes.
Atualizações de modelos, instruções, ferramentas ou regras podem alterar o comportamento de um sistema.
Pode ter sido uma solicitação humana, outro sistema, um evento ou uma regra automática.
Registrar as fontes relevantes pode ser essencial para reconstruir uma análise.
Documentos, recomendações, classificações e demais artefatos precisam ser associados à execução correspondente.
Quando uma pessoa participa da decisão, sua identidade e sua manifestação também precisam integrar a trilha.
A sequência temporal ajuda a explicar o desenvolvimento do processo.
Essa rastreabilidade pode ser importante para auditorias, investigação de incidentes, segurança, compliance, contestação administrativa e melhoria do próprio sistema.
Quanto maior a autonomia dos agentes de IA no governo, maior tende a ser a importância de conseguir reconstruir suas ações.
Quando se fala em auditoria de inteligência artificial, existe uma tendência de concentrar a atenção no modelo.
Qual modelo estava em operação?
Qual versão?
Qual fornecedor?
Essas informações são relevantes, mas não representam todo o contexto de um agente.
Um mesmo modelo pode produzir comportamentos completamente diferentes dependendo das instruções recebidas, das ferramentas disponíveis, das permissões concedidas e das informações acessadas.
Por isso, a rastreabilidade dos agentes de IA no governo precisa considerar mais do que o modelo utilizado.
Dependendo da arquitetura, pode ser importante registrar:
Em sistemas que utilizam RAG, por exemplo, conhecer as fontes recuperadas durante uma execução pode ser fundamental para entender por que determinado resultado foi produzido.
O contexto da execução é parte da evidência.
Essa é uma das perguntas que podem surgir conforme os agentes passam a executar mais tarefas.
Mas existe um risco de simplificação.
A questão principal não deveria ser “como fazer a IA assinar?”.
Uma pergunta mais útil é:
em quais momentos desse processo precisamos identificar, autenticar ou formalizar a responsabilidade de uma pessoa ou instituição?
Nem toda movimentação realizada por agentes de IA no governo necessariamente exige assinatura eletrônica.
A necessidade depende da natureza do ato, das regras da instituição, do nível de risco e da legislação aplicável.
A Lei nº 14.063/2020 estabelece regras para o uso de assinaturas eletrônicas em interações com entes públicos e diferencia modalidades de assinatura conforme os requisitos aplicáveis.
Em um processo automatizado, por exemplo, o agente pode preparar um documento.
A decisão final pode depender da aprovação de um servidor.
Nesse momento, a assinatura eletrônica adequada ao contexto pode formalizar a manifestação daquela pessoa.
Em outras etapas, mecanismos de identidade, autenticação, autorização, integridade ou temporalidade podem cumprir funções diferentes dentro da cadeia de confiança.
O desafio, portanto, não é simplesmente fazer a IA assinar.
É garantir que cada ação relevante esteja vinculada a uma cadeia verificável de autorização e responsabilidade.
A adoção de agentes de IA no governo não significa que todos os processos precisem caminhar para autonomia completa.
O nível adequado de automação depende do risco, do impacto da decisão e das regras aplicáveis.
Em determinados cenários, um agente pode:
Mas uma etapa posterior pode exigir aprovação humana.
O fluxo poderia ser:
IA analisa documentos → gera recomendação → servidor revisa → aprovação é registrada → documento é formalizado → cidadão é comunicado
Existe um detalhe importante nessa arquitetura.
Se a aprovação humana funciona como mecanismo de controle, a própria aprovação precisa fazer parte da trilha de evidências.
Caso contrário, durante uma auditoria futura, pode ser difícil demonstrar se determinada decisão foi realmente revisada ou se o processo avançou automaticamente.
O humano no circuito precisa ser mais do que uma etapa desenhada no fluxograma.
Sua intervenção deve ser identificável e verificável.
Uma arquitetura de confiança para agentes de IA no governo pode ser estruturada em cinco pilares complementares.
Permite identificar quem iniciou, autorizou ou aprovou determinada operação.
Pessoas, sistemas e agentes precisam ser distinguíveis dentro da jornada.
Permite relacionar ações e manifestações ao contexto institucional correspondente.
A execução técnica realizada pelo agente precisa ser diferenciada da responsabilidade pelo ato.
Permite verificar se documentos, registros ou evidências sofreram alterações depois de sua geração ou formalização.
Hashes, assinaturas digitais e outros mecanismos criptográficos podem participar dessa camada.
Permite demonstrar quando eventos relevantes aconteceram ou quando determinada informação já existia.
Quando o processo exige uma referência temporal confiável, recursos como Carimbo do Tempo podem ser incorporados.
Conecta identidade, autoria, integridade e temporalidade em uma sequência que pode ser reconstruída.
É essa camada que permite transformar registros técnicos isolados em uma trilha de evidências compreensível.
Uma arquitetura conceitual pode ser organizada da seguinte forma:
Usuário ou sistema inicia uma solicitação
↓
Identidade e autenticação estabelecem quem iniciou a operação
↓
Políticas definem quais ações o agente está autorizado a executar
↓
Agente de IA executa tarefas dentro dos limites estabelecidos
↓
Eventos relevantes são registrados
↓
Documentos e evidências recebem mecanismos de integridade
↓
Eventos críticos recebem referência temporal confiável quando necessário
↓
Ações que exigem supervisão passam por aprovação humana
↓
Documentos são formalizados com a modalidade de assinatura adequada ao contexto
↓
Comunicações são enviadas e registradas
↓
Evidências são preservadas para auditoria e verificação futura
Esse desenho permite tratar agentes de IA no governo como componentes de uma jornada institucional maior.
A IA não opera em um vazio.
Ela possui permissões, acessa recursos, recebe comandos, produz resultados e interage com pessoas e outros sistemas.
Cada uma dessas relações pode gerar evidências importantes.
Imagine um órgão público que utiliza agentes de IA no governo para apoiar a análise de solicitações administrativas.
Um cidadão envia uma solicitação acompanhada de documentos.
O sistema registra o recebimento e encaminha as informações necessárias ao agente.
O agente consulta bases internas para as quais possui autorização, analisa os documentos e produz uma recomendação.
A política do órgão estabelece, porém, que aquela categoria de decisão não pode ser concluída autonomamente.
Um servidor recebe a recomendação, consulta as evidências e decide aprovar ou modificar o encaminhamento.
Essa manifestação é registrada.
O documento final é produzido e formalizado utilizando o nível de assinatura definido pela instituição. Quando necessário, uma referência temporal confiável é associada às evidências relevantes.
O cidadão recebe a comunicação.
Meses depois, o processo passa por uma auditoria.
Uma arquitetura preparada para agentes de IA no governo permitiria reconstruir informações como:
Essa capacidade muda significativamente a qualidade da auditoria.
Em vez de encontrar apenas o resultado final, torna-se possível reconstruir o caminho que levou até ele.
Governança não pode existir apenas em políticas, comitês e documentos internos.
Quando agentes de IA no governo começam a executar tarefas dentro dos processos, os princípios de governança precisam ser transformados em requisitos técnicos.
Se a política determina que determinada ação exige aprovação humana, o sistema precisa impedir a execução autônoma dessa etapa e registrar quem aprovou.
Se exige auditabilidade, a arquitetura precisa produzir e preservar evidências suficientes.
Se estabelece limites de atuação, as permissões concedidas ao agente precisam refletir esses limites.
Se exige integridade, documentos e registros relevantes precisam possuir mecanismos capazes de detectar alterações.
Se estabelece responsabilidades, identidades, autorizações e ações precisam estar tecnicamente relacionadas.
O GuIA Unificado de Inteligência Artificial para o Setor Público aborda a necessidade de acompanhar as etapas dos projetos, definir responsáveis, registrar aprovações e documentar verificações de conformidade para auditoria.
O Framework para Autoavaliação de Impacto Ético em Inteligência Artificial no Setor Público Federal também trabalha princípios relacionados à transparência, explicabilidade, auditabilidade, supervisão humana e responsabilização.
Com agentes de IA no governo, esses princípios deixam de ser apenas preocupações sobre como o modelo é utilizado.
Eles passam a influenciar diretamente como sistemas, identidades, permissões, registros e evidências precisam ser arquitetados.
A infraestrutura de confiança digital não determina se uma análise produzida por IA está correta.
Também não substitui governança, segurança da informação, proteção de dados, supervisão humana ou controles administrativos.
Ela resolve outra parte do problema.
Sua função é oferecer mecanismos que permitam estabelecer e verificar elementos essenciais das transações digitais, como identidade, manifestação, integridade e temporalidade.
É nesse ponto que a confiança digital se conecta à evolução dos agentes de IA no governo.
Recursos como identidade digital, certificados, assinatura eletrônica e digital, mecanismos criptográficos de integridade, Carimbo do Tempo e verificação podem ser incorporados em diferentes momentos da jornada.
Uma identidade pode estar associada à autorização de uma operação.
Uma assinatura pode formalizar uma aprovação humana.
Um mecanismo criptográfico pode ajudar a proteger a integridade de um documento.
Um Carimbo do Tempo pode adicionar uma referência temporal confiável a uma evidência relevante.
Uma ferramenta de verificação pode permitir analisar posteriormente os elementos associados a determinado documento.
A Bry oferece componentes de confiança digital que podem ser integrados por APIs aos sistemas e jornadas digitais da administração pública, incluindo assinatura eletrônica e digital, certificados digitais ICP-Brasil, identidade digital, Carimbo do Tempo, verificação de assinaturas e mecanismos criptográficos.
Essa abordagem permite que a camada de confiança faça parte do próprio fluxo tecnológico, em vez de aparecer apenas no final do processo.
À medida que os agentes de IA no governo ganham autonomia, a pergunta central deixa de ser somente o que a IA consegue fazer.
Passa a ser igualmente importante determinar quais ações ela está autorizada a executar, quais delas exigem intervenção humana e quais evidências precisam permanecer disponíveis para que a instituição consiga demonstrar, posteriormente, como cada processo aconteceu.
São sistemas de inteligência artificial capazes de executar tarefas ou sequências de ações dentro de processos públicos, respeitando ferramentas, permissões, regras e limites definidos pela instituição.
A arquitetura deve registrar os eventos relevantes da execução, como identidade de quem iniciou o processo, agente e versão utilizados, fontes consultadas, ações realizadas, resultados produzidos, aprovações humanas e referências temporais.
A questão depende do contexto do ato. Em muitos processos, o agente pode produzir ou preparar documentos, enquanto a manifestação ou aprovação que exige formalização permanece associada à pessoa ou instituição responsável.
Não. A necessidade de assinatura depende da natureza do ato, do risco, das regras institucionais e da legislação aplicável. Outros mecanismos de confiança podem ser adequados para diferentes eventos.
Hashes, assinaturas digitais e outros mecanismos criptográficos podem ser utilizados para detectar alterações e ajudar a verificar a integridade do conteúdo.
Dependendo do processo, podem ser relevantes a identidade de quem iniciou a operação, agente e versão utilizados, dados ou fontes consultados, permissões, regras aplicadas, resultados produzidos, intervenções humanas e eventos temporais.